
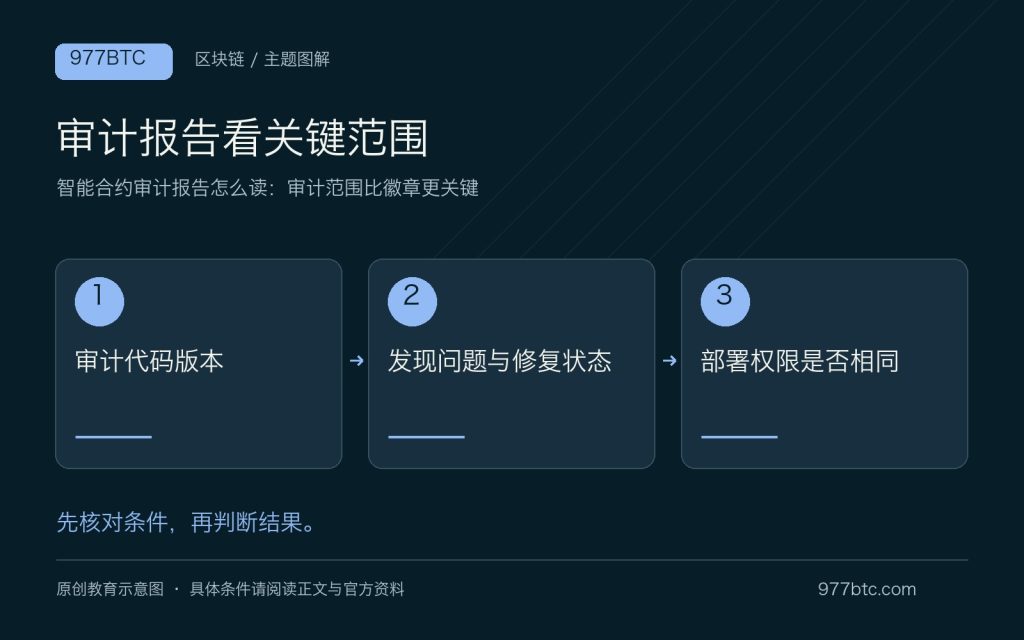
审计可以发现部分问题,但结论与具体代码版本、范围和修复状态有关。一个审计徽章不是长期保证。
核对版本和部署地址
报告应列明审计对象、提交哈希、模块及排除范围。实际部署若包含后续升级或不同配置,旧报告未必覆盖。代理合约的实现地址与升级管理员也应核对,而非只搜索项目名称。
已修复要看复核证据
问题状态可能是已确认、已缓解、已修复或接受风险,含义不同。查看修复提交及审计方是否复核,避免把团队口头答复写成审计结论。未审计的前端和预言机仍可能形成攻击面。
经济风险与代码风险分开
合约正确执行也可能让用户承受清算、流动性或价格风险。审计不会替你核验全部储备与法律义务。阅读报告后仍需明确管理权限、暂停能力及无法退出时的处理方式。
用可重复的记录代替截图猜测
技术核验应保留网络名称、链标识、合约地址、交易哈希、区块高度、查询时间和客户端版本。浏览器、RPC 与项目文档可能来自不同的数据链路,短暂延迟应与协议错误区分。需要尝试操作时先在测试环境理解权限,不用真实大额资产来验证陌生合约。安全审计、代码公开和成功执行都不能消除经济与管理权限风险。
情境示例:审计报告看关键范围
假设项目展示一份审计报告,先核对报告覆盖的代码提交和当前部署地址是否对应。某问题被标记修复,也要确认修复版本确实上线。报告通常不覆盖全部经济、治理与托管风险。保留未解决问题、限制条件和管理员权限摘要,比只截图审计机构名称更有用;不能把审计完成写成对资金安全的保证。
操作前的核对清单
- 从文末官方入口打开资料,确认对象、版本、地区和日期。
- 保留本次核验所用的地址、编号和原文件,缺失信息明确标为未知。
- 出现陌生转账、密钥或验证码要求时停止操作,通过正式支持渠道核实。
常见问题
文章中的情境示例可以直接套用到我的账户吗?
示例用于解释判断顺序,不能代替本次核验。先确认网络、钱包版本、签约实体与所在地区,记录适用条款和查询日期;出现与官方说明不一致的结果时,暂停敏感操作并向真实支持渠道求证。不要依据示例推断一定可注册、可提现或可追回资金。