
API 密钥可以授予交易或资料访问权限。没有提现权限也不意味着泄露后不会造成损失。
按任务分离权限
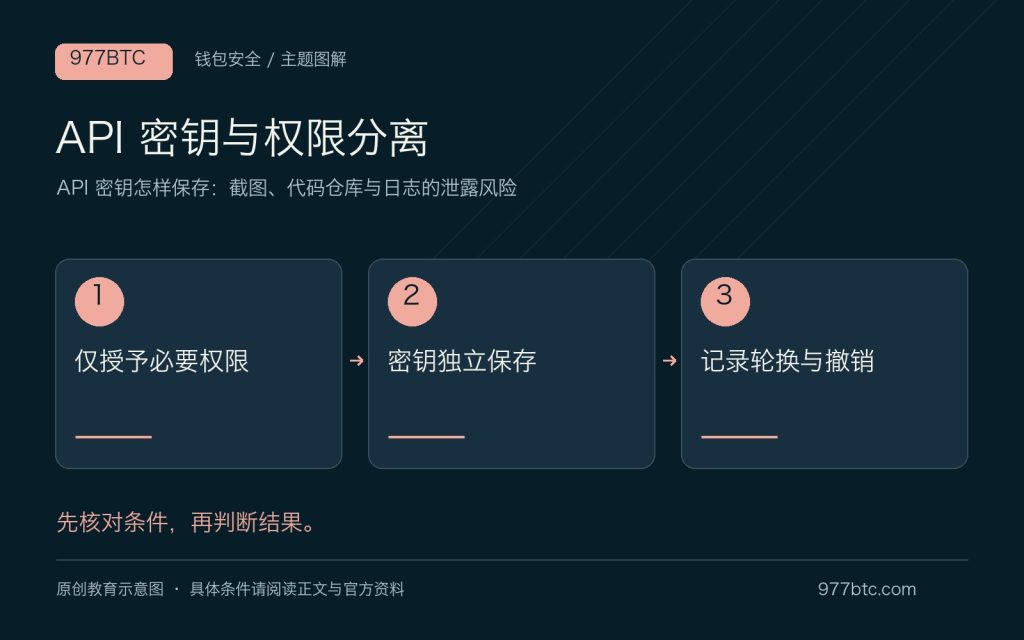
只读报表与自动交易应使用不同密钥,关闭不需要的能力并按支持情况设置 IP 限制。不要把密钥发送给未经核验的机器人服务。交易权限可能被用于不利成交,即使不能直接提币。
日志和仓库会留下副本
环境变量并非自动安全,错误日志、终端历史、截图和备份都可能记录值。配置应避开公开代码仓库,使用适当秘密存储并限制读取。移除最新提交不一定清除历史和已复制副本。
泄露后先撤销再排查
发现密钥公开时从官方账户撤销,核对使用日志、订单与权限变化,再创建必要的新密钥。只改文件中的字符串不会让旧密钥失效。保留事件时间线,不在公开报告再次粘贴密钥。
建立从预防到恢复的检查顺序
安全操作不能只依赖一项工具:设备更新、账户认证、最小权限、密钥备份和官方联系方式需要共同维护。遇到异常时先暂停敏感操作,再保存证据并判断是否已有资产或权限变化。账户密码、API 密钥、私钥与助记词保护不同层面,只修改一个字段不一定解决问题。求助应走真实官方渠道,不接受陌生人的收益或追回保证。
情境示例:API 密钥与权限分离
假设记账应用只需读取成交资料,却要求交易及提现权限,应暂停并查清必要性。将密钥放入共享表格、代码仓库或聊天会扩大暴露范围。设置权限、地址限制和定期轮换,并保留连接应用清单。更换账户密码不一定撤销旧 API 密钥,异常发生后应分别核对权限和活动记录,不能只改一个登录字段就宣布风险解除。
操作前的核对清单
- 从文末官方入口打开资料,确认对象、版本、地区和日期。
- 保留本次核验所用的地址、编号和原文件,缺失信息明确标为未知。
- 出现陌生转账、密钥或验证码要求时停止操作,通过正式支持渠道核实。
常见问题
文章中的情境示例可以直接套用到我的账户吗?
示例用于解释判断顺序,不能代替本次核验。先确认网络、钱包版本、签约实体与所在地区,记录适用条款和查询日期;出现与官方说明不一致的结果时,暂停敏感操作并向真实支持渠道求证。不要依据示例推断一定可注册、可提现或可追回资金。