
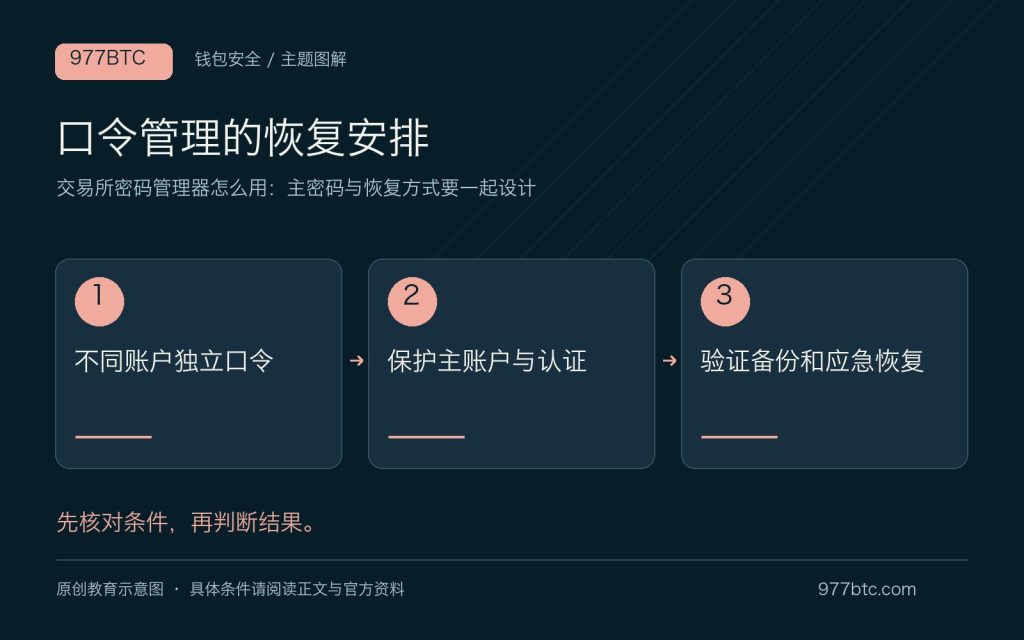
独立强密码有助于减少撞库风险,密码管理器的主密码和账户恢复同样需要保护。
每个平台使用不同密码
复用密码会让一次数据泄露影响多个账户。使用可信管理器生成和保存独立口令,并检查是否自动填到正确域名。不要把主密码用于交易所登录,也不要把恢复词当作普通密码条目随意同步。
恢复资料必须可用但不公开
设计设备遗失时的恢复路线,妥善保存管理器的应急资料。两步验证设备与恢复码若同时丢失,可能无法访问。客服不能替你恢复所有本地加密内容,复杂度应与实际管理能力匹配。
自动填充不是认证保证
域名匹配可以辅助识别钓鱼,但仍需核对邮件和签名请求。共同使用设备时限制浏览器扩展访问,锁定密码库后退出账户。定期检查泄露提醒和活跃会话,而非只轮换密码。
建立从预防到恢复的检查顺序
安全操作不能只依赖一项工具:设备更新、账户认证、最小权限、密钥备份和官方联系方式需要共同维护。遇到异常时先暂停敏感操作,再保存证据并判断是否已有资产或权限变化。账户密码、API 密钥、私钥与助记词保护不同层面,只修改一个字段不一定解决问题。求助应走真实官方渠道,不接受陌生人的收益或追回保证。
情境示例:口令管理的恢复安排
假设所有平台使用同一个密码,一处泄露可能影响其他账户。密码管理器有助生成独立口令,但其主密码、设备锁和恢复途径仍须设计。启用多因素认证并核对浏览器扩展来源,不在陌生网页里反复尝试自动填充。钱包恢复词与普通网站密码具有不同控制含义,是否存放应依照完整密钥风险方案判断,不能把工具名称当作安全保证。
操作前的核对清单
- 从文末官方入口打开资料,确认对象、版本、地区和日期。
- 保留本次核验所用的地址、编号和原文件,缺失信息明确标为未知。
- 出现陌生转账、密钥或验证码要求时停止操作,通过正式支持渠道核实。
常见问题
文章中的情境示例可以直接套用到我的账户吗?
示例用于解释判断顺序,不能代替本次核验。先确认网络、钱包版本、签约实体与所在地区,记录适用条款和查询日期;出现与官方说明不一致的结果时,暂停敏感操作并向真实支持渠道求证。不要依据示例推断一定可注册、可提现或可追回资金。