
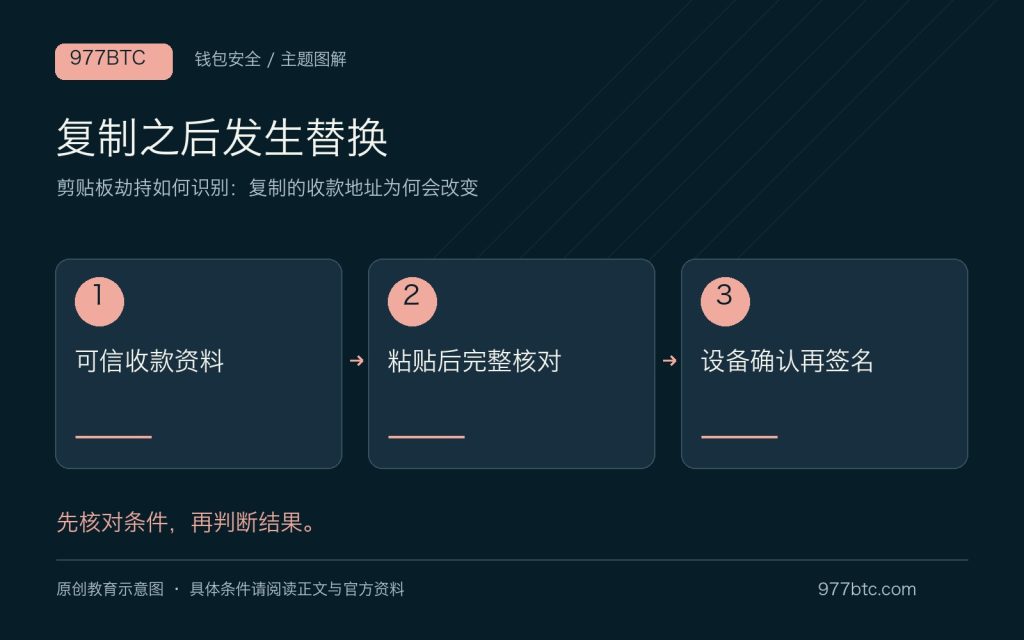
恶意软件可以在复制粘贴之间替换地址。仅检查屏幕上的前几个字符不足以防范这种风险。
在可信来源建立地址记录
收款地址应来自本人控制的钱包或接收平台当前充值页面,不从历史聊天记录里的陌生转账复制。地址簿能减少重复输入,但新增条目时仍须全面核对,恶意程序也可能修改保存过程。
确认设备展示的内容
硬件钱包付款时核对设备上展示的目标信息,而非只看电脑界面。二维码并不会天然免疫替换。发现地址变化后停止签名,隔离设备并排查软件,不在疑似感染电脑上输入恢复词。
记录异常而不是继续试错
保存可疑应用来源、时间及已发交易哈希,向官方支持或当地执法渠道报告。链上确认后的转账通常不能由客服简单撤销。声称付费可自动追回的陌生服务可能是二次诈骗。
建立从预防到恢复的检查顺序
安全操作不能只依赖一项工具:设备更新、账户认证、最小权限、密钥备份和官方联系方式需要共同维护。遇到异常时先暂停敏感操作,再保存证据并判断是否已有资产或权限变化。账户密码、API 密钥、私钥与助记词保护不同层面,只修改一个字段不一定解决问题。求助应走真实官方渠道,不接受陌生人的收益或追回保证。
情境示例:复制之后发生替换
假设粘贴的地址与复制源首尾很相近,中间字符却不同。立即停止并隔离可疑设备,不能靠再复制几次判断已经安全。硬件钱包应以设备展示的目标为准。保留异常时间和应用来源,若已签名则记录交易哈希与状态。改钱包登录密码不能撤销链上付款,也不要向私聊的追回服务提供恢复词来换取所谓修复。
操作前的核对清单
- 从文末官方入口打开资料,确认对象、版本、地区和日期。
- 保留本次核验所用的地址、编号和原文件,缺失信息明确标为未知。
- 出现陌生转账、密钥或验证码要求时停止操作,通过正式支持渠道核实。
常见问题
文章中的情境示例可以直接套用到我的账户吗?
示例用于解释判断顺序,不能代替本次核验。先确认网络、钱包版本、签约实体与所在地区,记录适用条款和查询日期;出现与官方说明不一致的结果时,暂停敏感操作并向真实支持渠道求证。不要依据示例推断一定可注册、可提现或可追回资金。